
Apa yang Diajarkan Flipper Zero kepada Saya tentang Keamanan Kartu di Indonesia dan Singapura Oleh Rahmat Wibowo Dari Infraloka
Dua kartu contactless. Dua ekosistem pembayaran negara. Satu perkakas seukuran saku. Inilah yang diungkapkan frekuensi radio tentang keamanan kartu sehari-hari, tanpa saya beranjak dari meja.
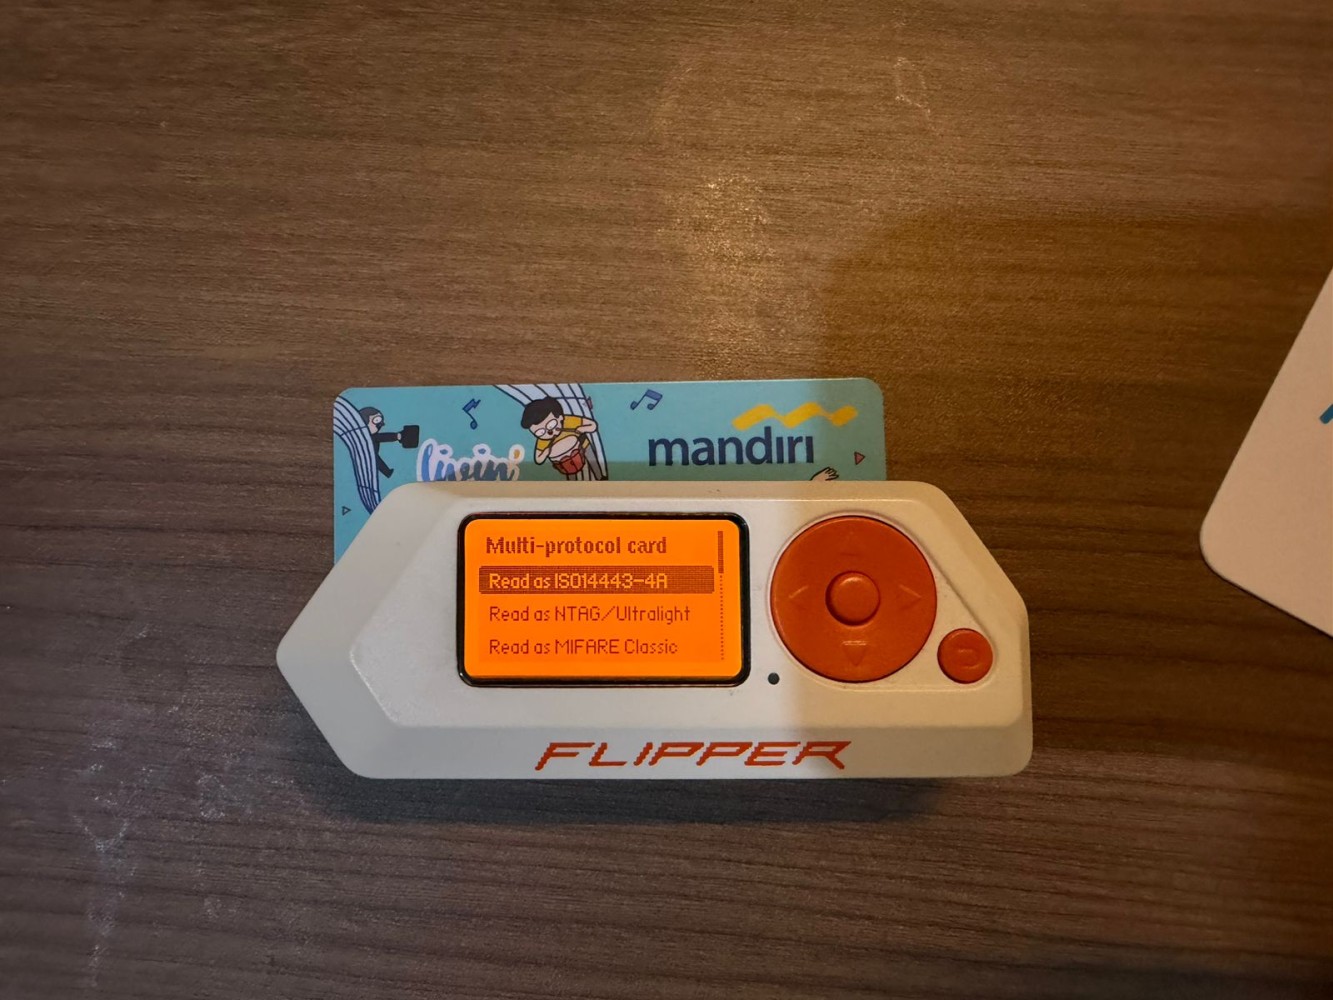
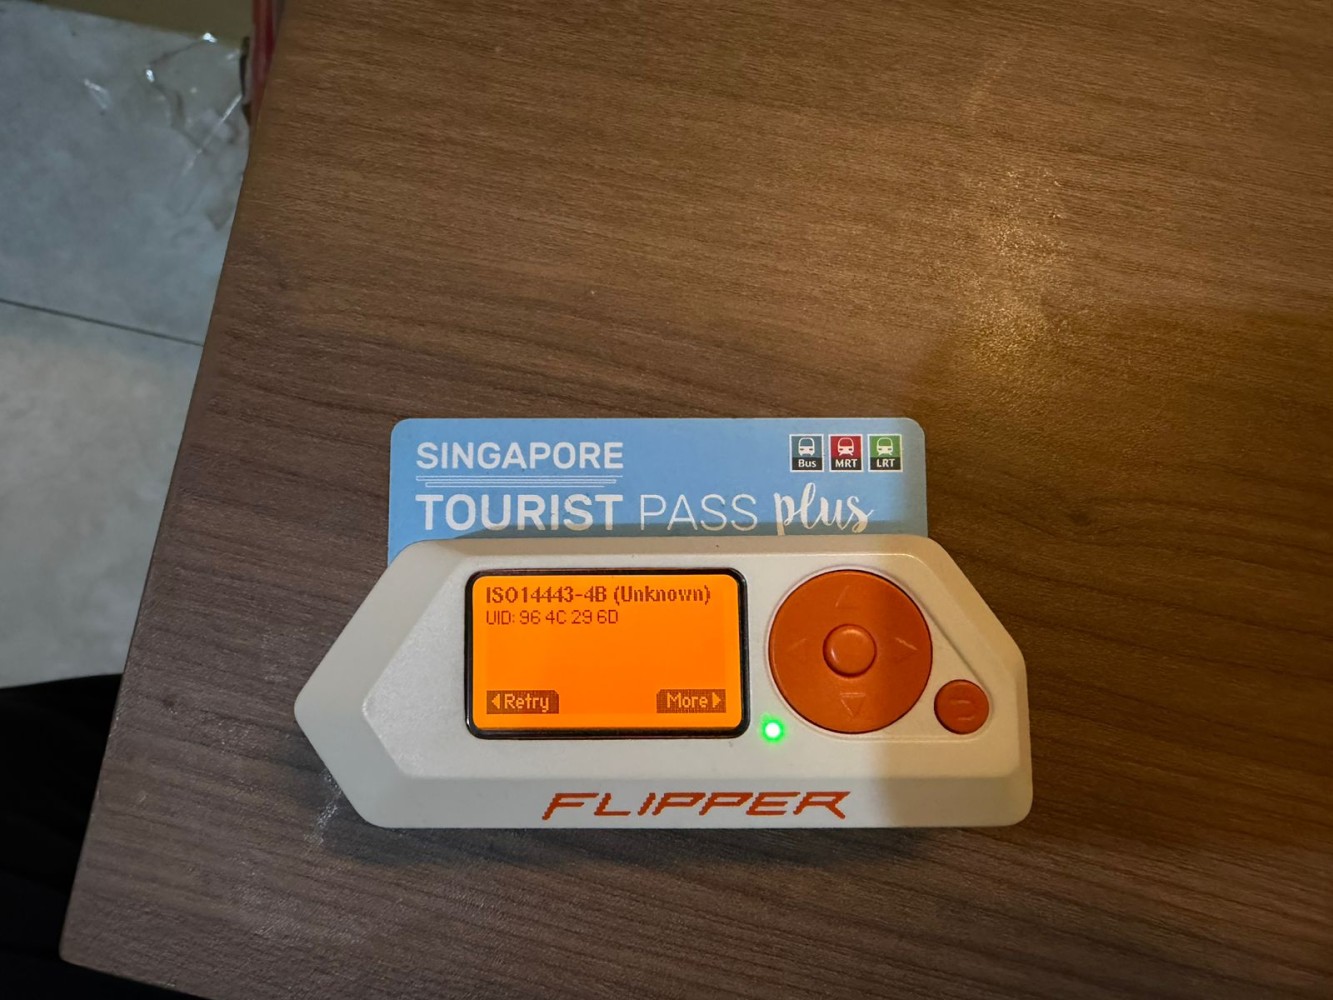
Sudah lama saya penasaran dengan keamanan kartu contactless. Kebetulan saya memiliki dua kartu yang menarik: kartu Mandiri e-Money, kartu pembayaran Bank Mandiri yang dipakai di transportasi, gerbang tol, dan pedagang, serta Singapore Tourist Pass (EZ-Link) yang saya simpan dari perjalanan sebelumnya. Keduanya ada di dompet saya. Keduanya dapat ditempelkan untuk membayar. Tetapi, apakah keduanya sama amannya?
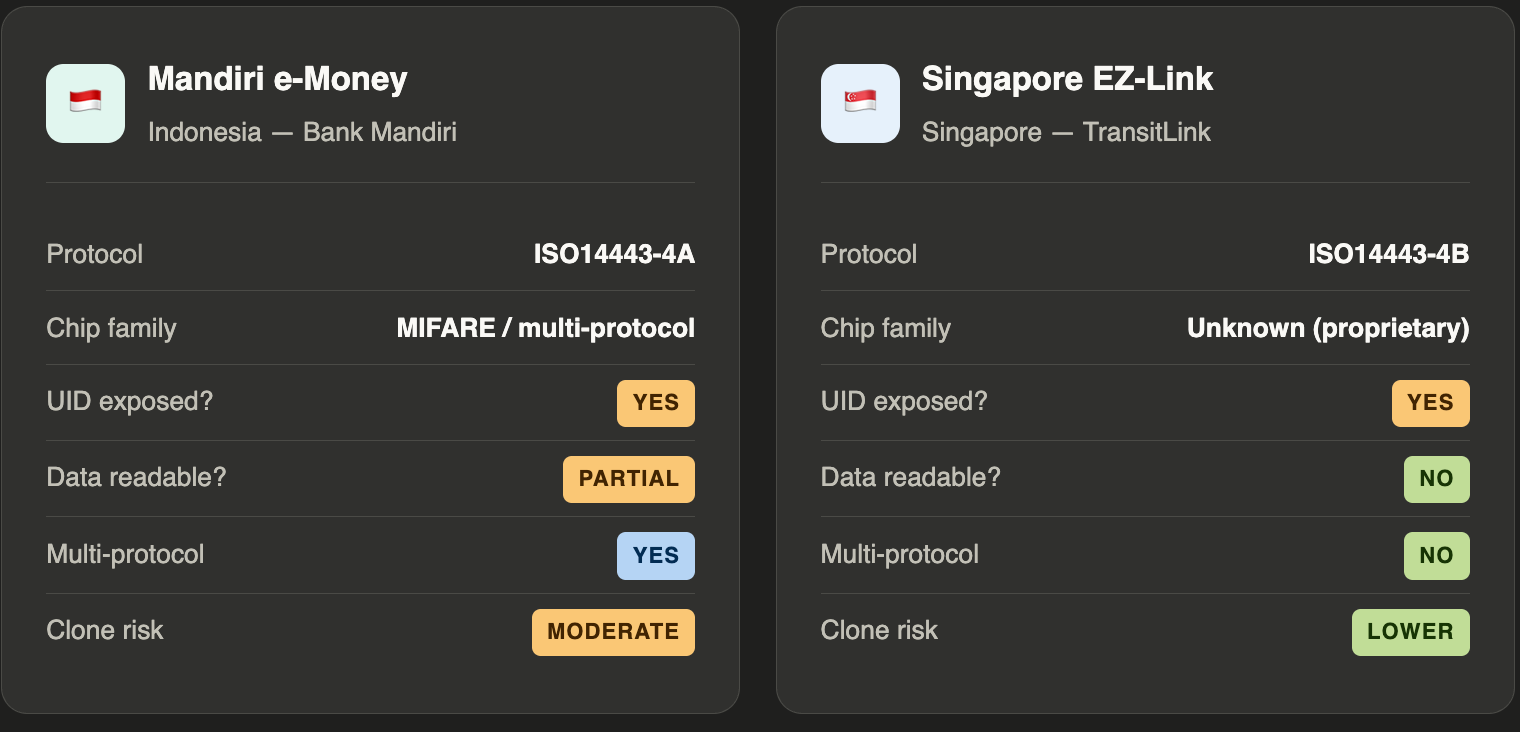
Saya mengeluarkan Flipper Zero, perkakas riset keamanan nirkabel yang sah dan open-source, lalu memindai kedua kartu. Yang memakan waktu kurang dari dua detik per kartu ternyata menceritakan kisah yang sangat rinci tentang arsitektur keamanan di balik masing-masing kartu.
Apa yang ditunjukkan Flipper Zero
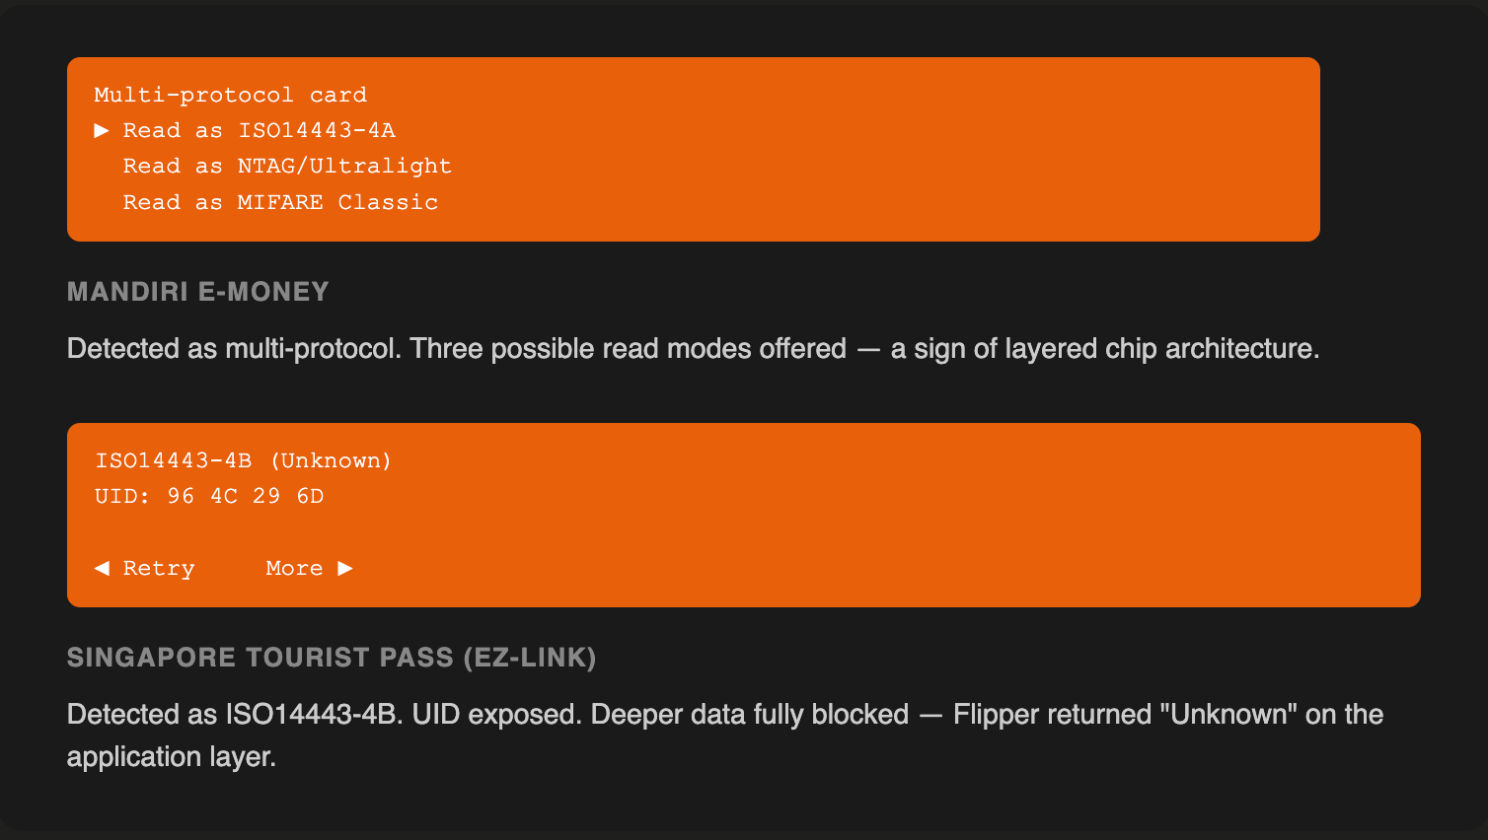
Mengurai protokolnya
Apa artinya dalam praktik
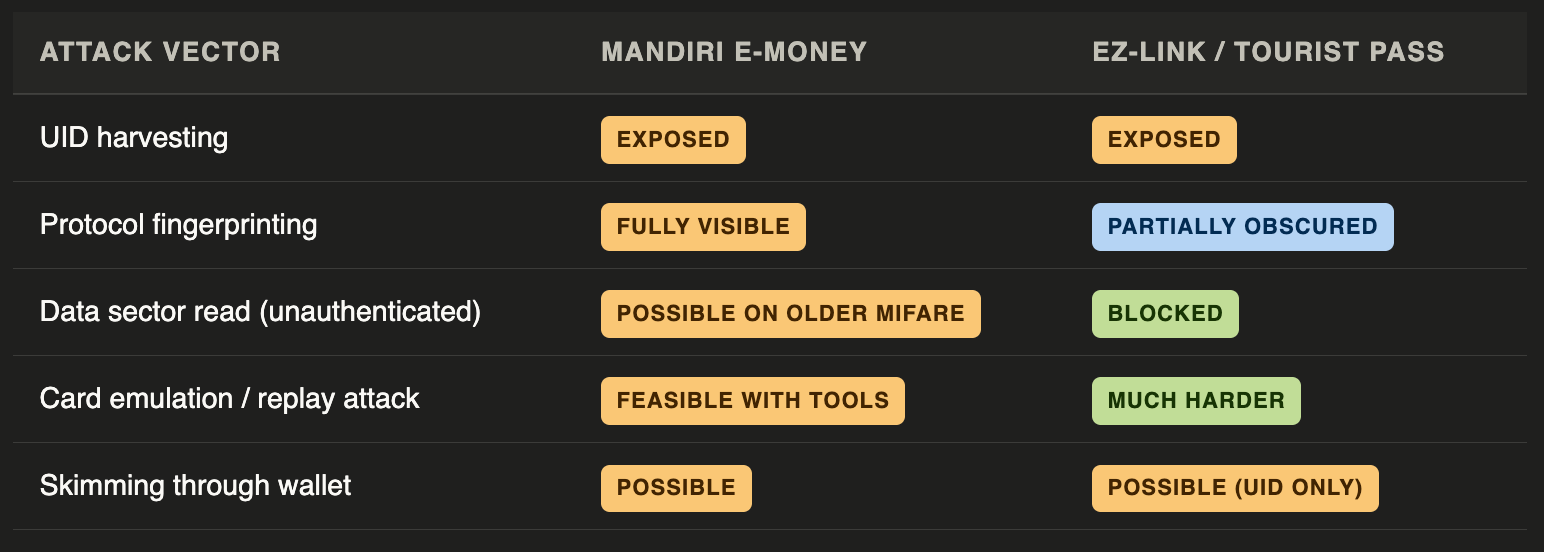
Kedua kartu membuka UID-nya lewat udara; ini memang sudah demikian dalam standar NFC dan hampir tak terhindarkan. Namun pertanyaan yang lebih penting adalah: apa lagi yang bisa dipelajari oleh pembaca pasif?
Wawasan utama
Sifat multiprotokol pada kartu Mandiri e-Money ibarat pedang bermata dua. Ia menjamin kompatibilitas luas dengan pembaca di infrastruktur transportasi Indonesia, tetapi juga berarti permukaan serangan yang lebih luas. Mode cadangan MIFARE Classic yang lebih lama diketahui rentan terhadap serangan sandi CRYPTO1, kelemahan yang telah didokumentasikan secara publik sejak 2008.
Flipper Zero bukanlah ancamannya, melainkan cerminnya
Perlu ditegaskan: Flipper Zero adalah perkakas riset keamanan yang sah. Yang saya lakukan adalah pemindaian pasif, setara dengan memandang kartu menggunakan kaca pembesar. Tidak ada data yang dicuri. Tidak ada transaksi yang diputar ulang. Tidak ada dana yang berisiko selama percobaan ini.
Namun intinya begini: jika perangkat hobi dapat mendaftar seluruh tumpukan protokol kartu Anda dalam waktu kurang dari dua detik dari jarak sejengkal tangan, maka penyerang yang bertekad dengan antena terarah dan peralatan siap pakai seharga beberapa ratus dolar dapat melakukannya dari seberang kedai kopi yang ramai.
Keunggulan Singapura
Sistem EZ-Link memakai ISO14443-4B dengan lapisan aplikasi yang tampaknya proprietari. Flipper tidak dapat membaca apa pun selain UID, yang menunjukkan adanya enkripsi tingkat aplikasi yang kuat atau varian chip yang tidak terdokumentasi secara publik. Kombinasi ketertutupan dan enkripsi ini lebih tangguh daripada hanya mengandalkan ekosistem MIFARE yang sudah dikenal luas.
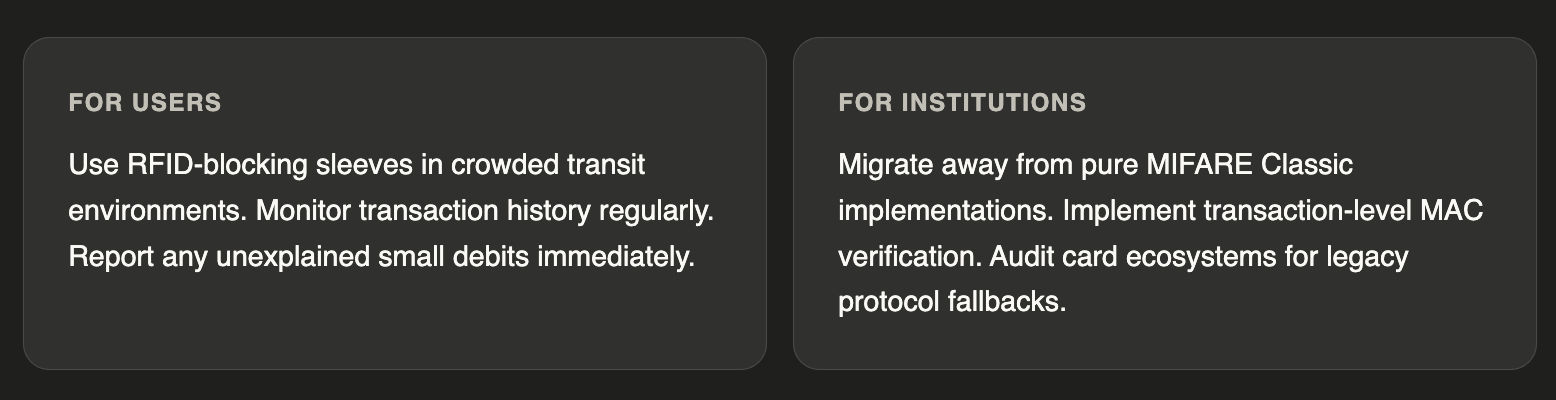
Yang perlu dipertimbangkan pengguna dan lembaga
Gambaran yang lebih besar
Ini bukan tentang Indonesia yang “kurang aman” dibanding Singapura. Kedua negara beroperasi pada skala masif dengan infrastruktur yang lebih tua daripada banyak standar keamanan NFC modern. Ekosistem Mandiri e-Money memiliki puluhan juta kartu yang beredar; memigrasikannya adalah pekerjaan logistik dan finansial yang sangat besar.
Percobaan ini menggambarkan bahwa keamanan infrastruktur pembayaran contactless layak dicermati, terutama karena kartu-kartu ini menyimpan nilai uang yang nyata. Komunitas Flipper Zero telah berjasa bagi para peneliti keamanan dengan mendemokratisasi pengujian NFC. Keterbukaan itu menumbuhkan dorongan bagi lembaga-lembaga untuk berbenah.
Pemikiran penutup
Perangkat open-source seharga $200 yang mengungkap tumpukan protokol kartu dalam dua detik, tepat di meja saya sendiri, adalah peringatan, bukan bencana. Risiko sebenarnya bukan Flipper Zero. Risikonya adalah anggapan bahwa kartu NFC yang dipakai sehari-hari adalah kotak hitam yang tidak dapat diperiksa penyerang. Faktanya tidak demikian. Dan semakin cepat infrastruktur pembayaran dirancang dengan anggapan itu dalam benak, semakin baik.
#Cybersecurity#NFC#FlipperZero#Fintech#InfoSec#Indonesia#Singapore#ContactlessSecurity#RFID#SecurityResearch